Дыру закрыли давно. Взломали сейчас
Трое исследователей с помощью ИИ прошли внутрь OpenAI за трое суток. Что из этой истории стоит спросить у того, кто делал ваш сайт.
Что произошло
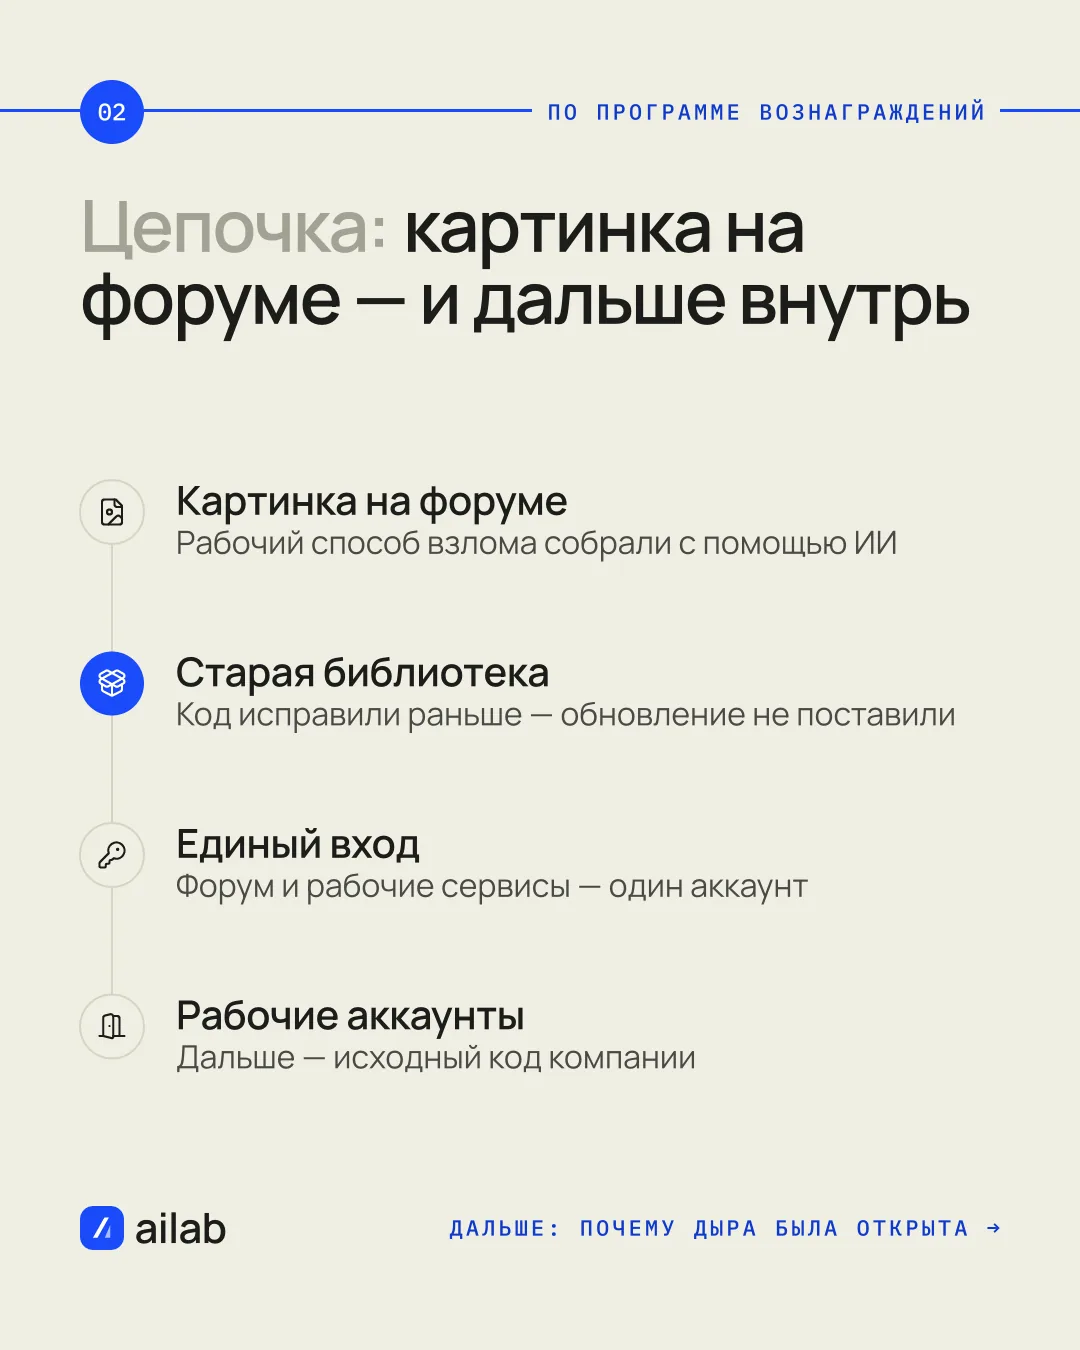
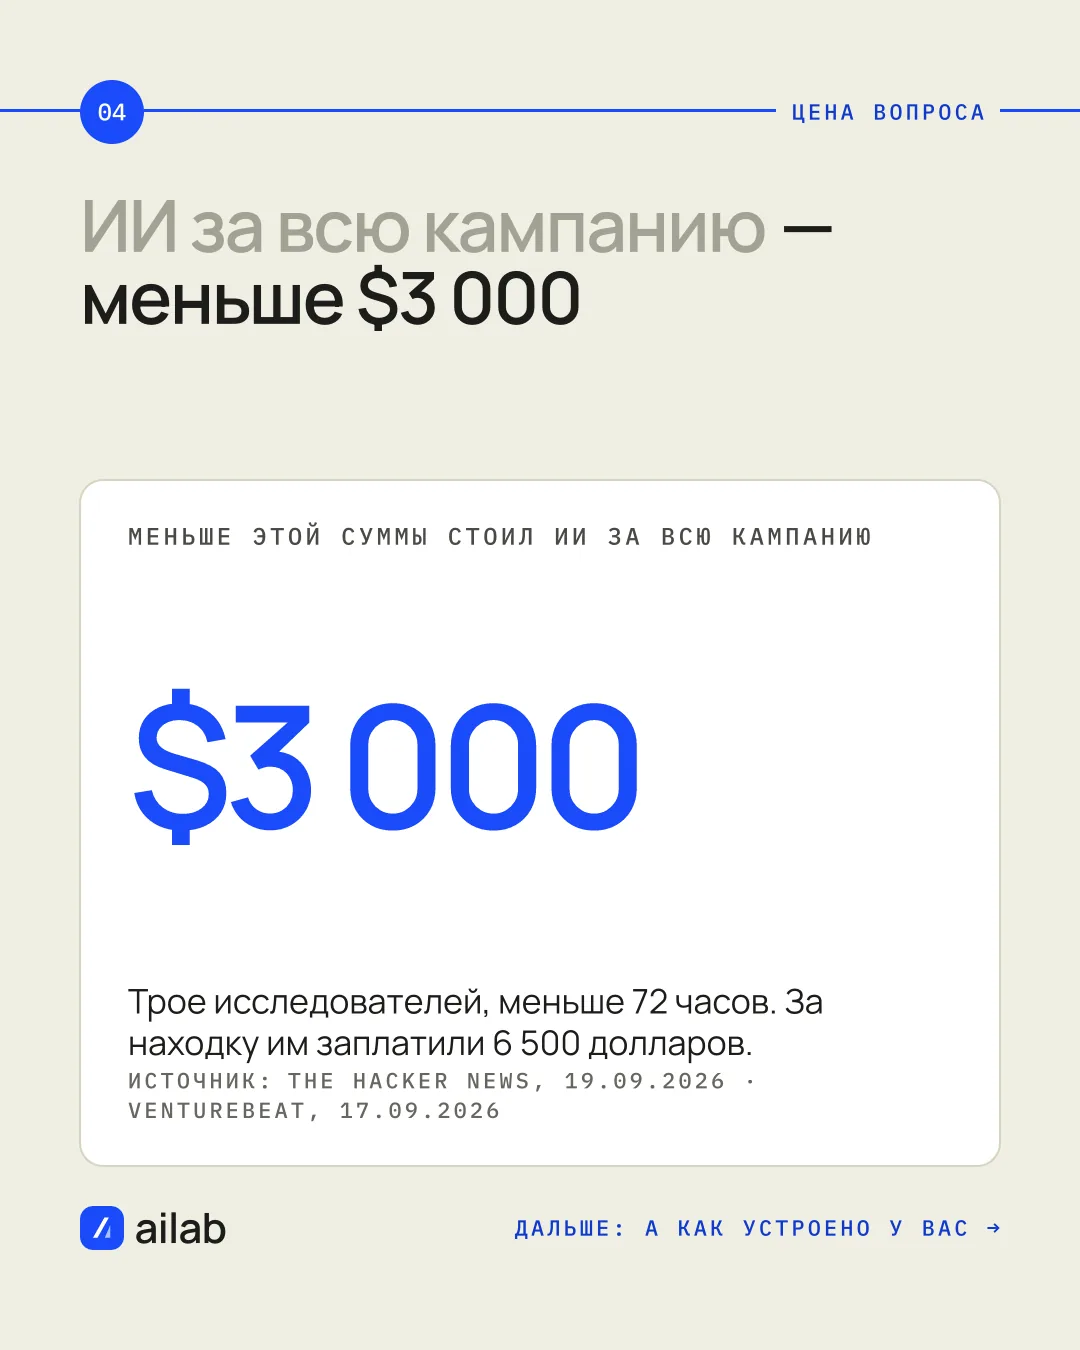
17–19 сентября трое исследователей из Hacktron AI показали цепочку, которая привела их от картинки на публичном форуме OpenAI до рабочих аккаунтов сотрудников компании и подключения к её GitHub-организации. Работа шла по программе вознаграждений: уязвимости закрыты, за находку компания заплатила 6 500 долларов. Вся цепочка заняла меньше 72 часов, на использование ИИ по всей кампании ушло меньше 3 000 долларов.
Важная оговорка: ИИ никого не взламывал сам. Задачи ставили люди, они же направляли работу и собирали результат.
Как сработала цепочка
Началось с картинки, загруженной на форум сообщества. Файл ломал обработку изображений через библиотеку, которой пользуется движок форума. Дальше сработало то, что форум и рабочие сервисы компании были связаны единым входом — и доступ к одному открыл доступ к остальным.
Самое неприятное в этой истории — не картинка. Уязвимость в библиотеке исправили месяцами раньше. Но исправление не зарегистрировали как известную уязвимость, и работающий сервис продолжал крутиться на старом коде, не зная, что обновление давно вышло.
Почему это касается обычной компании
Две вещи из этой цепочки есть почти у всех.
Первая — обновления. У большинства компаний сайт, интернет-магазин или личный кабинет делал подрядчик несколько лет назад. Договор на поддержку часто не продлевают, и после сдачи обновления никто не ставит. Исправление выходит «наверху», но до работающего сервиса не доезжает.
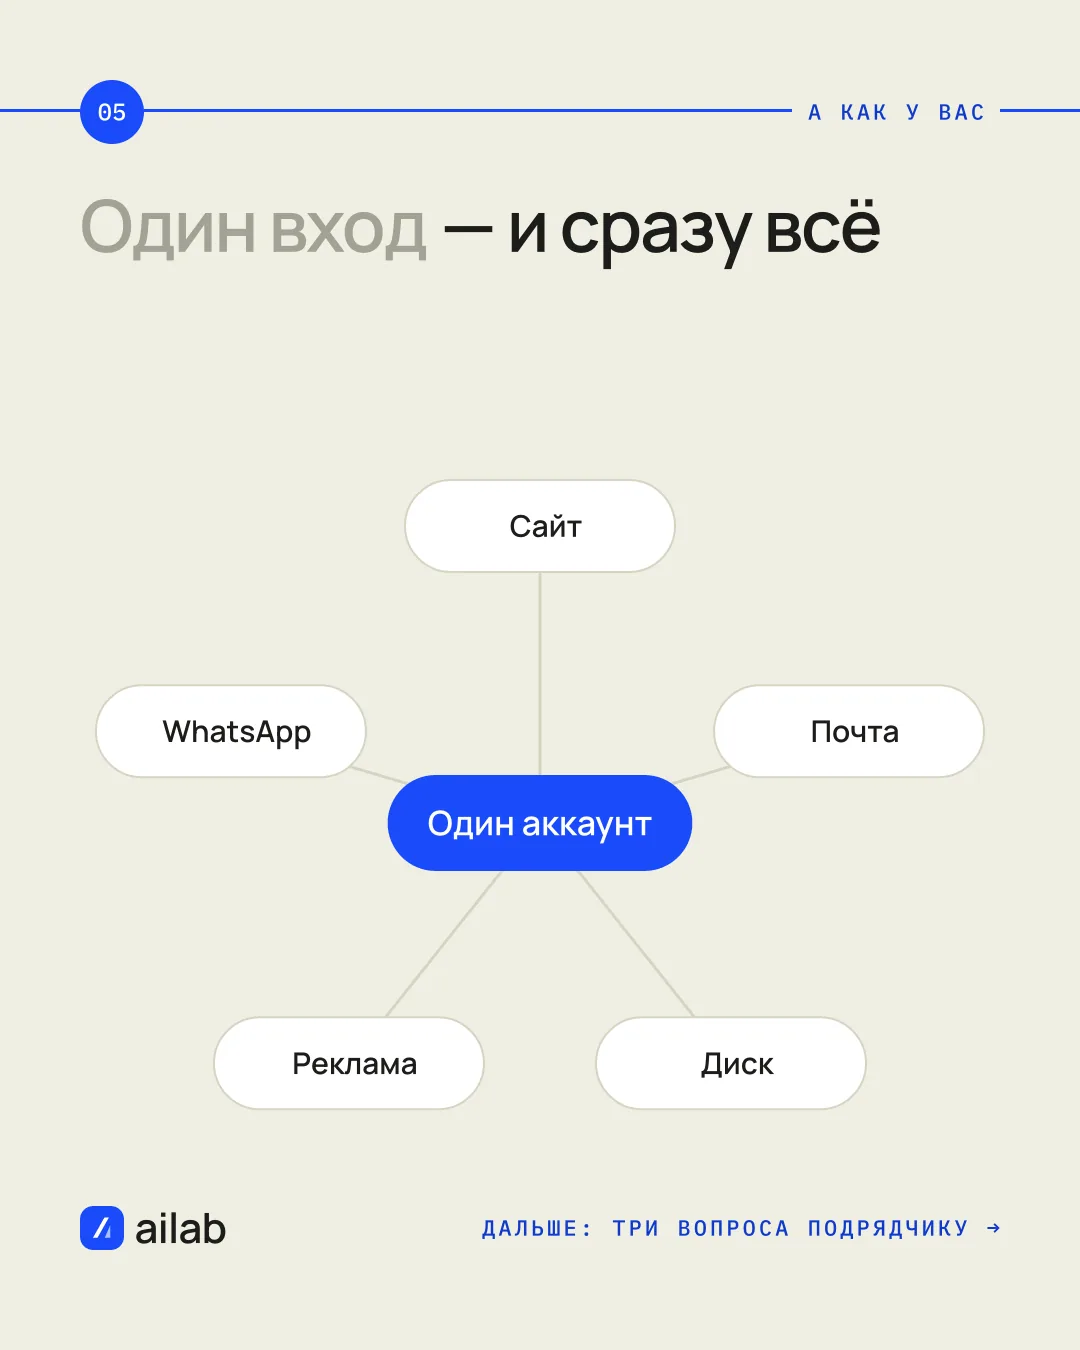
Вторая — единый вход. На одном рабочем аккаунте обычно висят почта, диск с договорами и прайсами, рекламный кабинет, аналитика, иногда и доступ к админке сайта. Доступ к одному — доступ ко всему.
Три вопроса, которые ничего не стоят
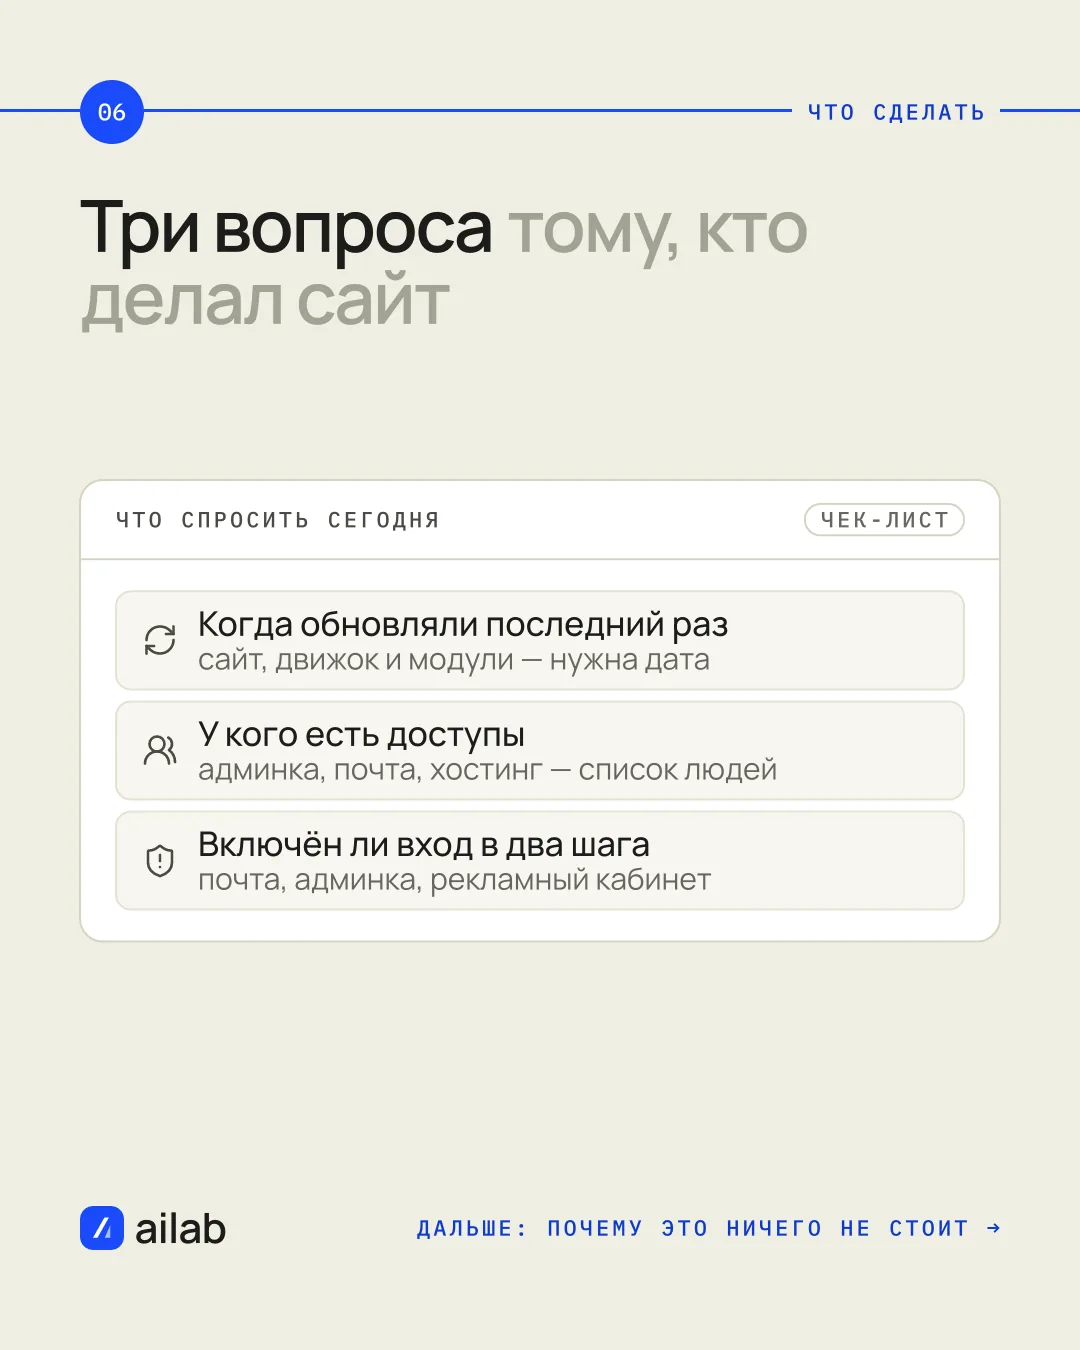
Спросите у подрядчика или своего айтишника:
- когда последний раз обновляли сайт, его движок и модули;
- у скольких людей есть доступ к админке, рабочей почте и хостингу;
- включено ли подтверждение входа вторым шагом.
Ответ «давно» или «не знаю» на первый вопрос — уже результат. Обновление не едет само: кто-то должен его поставить.
Источники
- TechCrunch, 18.09.2026 — команда, цепочка уязвимостей, необновлённая библиотека
- The Hacker News, 19.09.2026 — сроки, расходы, рекомендации защитникам
- VentureBeat, 17.09.2026 — выплата и заявление OpenAI о токенах входа